

Nas últimas semanas, a Europa viveu uma sequência de episódios que, vistos isoladamente, parecem apenas notícias estranhas: geladeiras de supermercados que esquentam sozinhas, aviões que pousam às pressas por causa de alertas falsos de bomba, um ministro de Relações Exteriores com os dados pessoais expostos na internet. Quando alguém junta todas as peças, porém, surge uma pergunta: estamos diante de uma guerra híbrida?
O que é uma guerra híbrida, afinal?
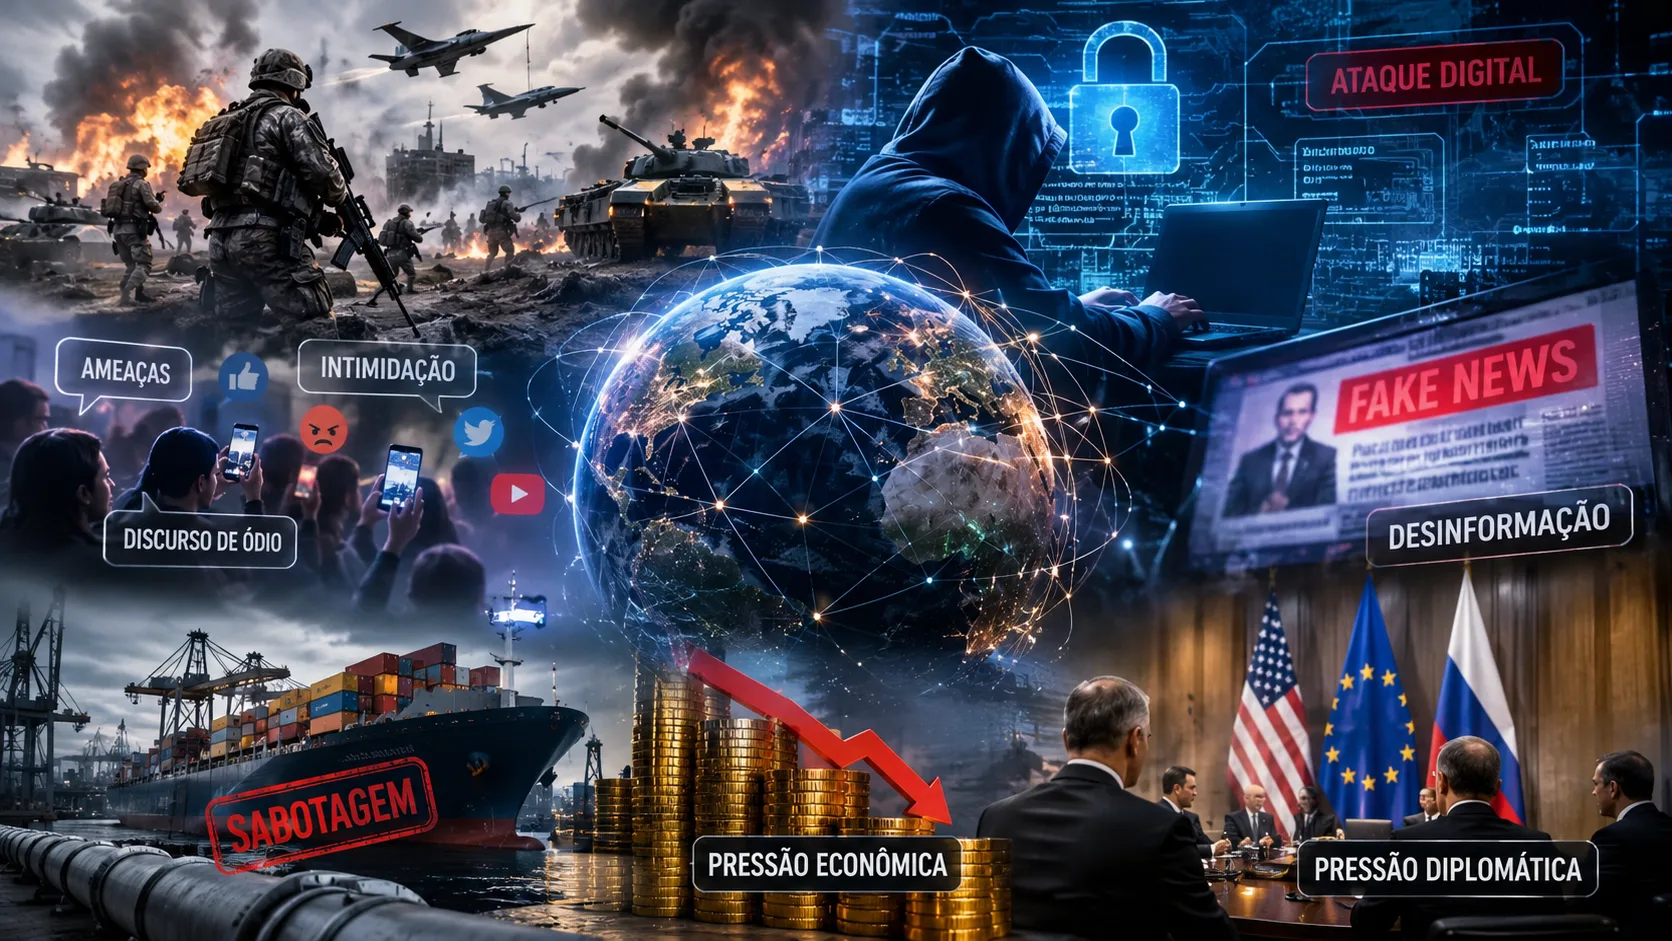
Guerra híbrida é uma estratégia que combina ataques digitais, intimidação, desinformação, sabotagem e pressão econômica ou diplomática, tudo isso sem que um país precise declarar guerra formalmente a outro. Em vez de tanques cruzando fronteiras, o que se vê são servidores fora do ar, notícias falsas circulando, infraestrutura falhando e uma sensação geral de insegurança.
O conceito foi apresentado pelo pesquisador Frank Hoffman no início dos anos 2000, como lembra um artigo do economista Ronaldo Fiani, da UFRJ. O próprio texto reconhece que a ideia é polêmica: é vaga (o que entra e o que fica de fora?) e, para os críticos, esse tipo de pressão sempre existiu na história.
O que mudou, segundo ele, foi o uso estratégico dessas alternativas justamente para evitar o confronto militar direto, agora turbinado pelas inovações digitais e pela interdependência global.
Vale conhecer três exemplos do passado para entender como isso funciona na prática.
Em 2007, a Estônia, pequeno país do Báltico, sofreu uma onda de ataques digitais depois de uma disputa sobre a remoção de um monumento da era soviética em Tallinn, a capital. Sites de bancos, do governo e de jornais ficaram inacessíveis por dias.
A técnica usada se chama DDoS (sigla em inglês para negação de serviço distribuída): milhares de computadores acessam o mesmo site ao mesmo tempo até ele travar, como se mil pessoas tentassem entrar de uma vez numa lojinha de bairro. Ninguém foi ferido, mas o país mais digitalizado da Europa sentiu o que significa depender da internet para tudo. Grupos pró-Rússia foram apontados como responsáveis, e Moscou negou o envolvimento do Estado.
Em 2014, na Crimeia, soldados sem identificação nos uniformes tomaram prédios públicos enquanto a desinformação fervia na internet e na TV. Quando o mundo entendeu o que acontecia, a península já estava sob controle russo. Foi um caso clássico de combinar força militar disfarçada, propaganda e confusão.
E em 2015, a Ucrânia viveu um dos primeiros apagões causados por hackers de que se tem notícia: criminosos invadiram sistemas de distribuição de energia e cortaram a luz de centenas de milhares de pessoas em pleno inverno. Voltaremos a esse caso mais adiante, porque ele ajuda a entender o que está em jogo hoje.
Um detalhe central da guerra híbrida é a chamada negação plausível: o ataque é desenhado para que o responsável possa dizer “não fui eu”. Isso acontece, por exemplo, quando se usam grupos de hackers “independentes”, criminosos contratados ou fachadas comerciais. Por isso, apontar o culpado costuma ser a parte mais difícil e a mais política de toda a história.
Uma onda de incidentes: o que aconteceu na Europa
Entre outubro e novembro deste anos, vários episódios diferentes se somaram. Nem todos têm ligação comprovada entre si, mas o conjunto assustou governos e a opinião pública.
Geladeiras sabotadas nos supermercados franceses
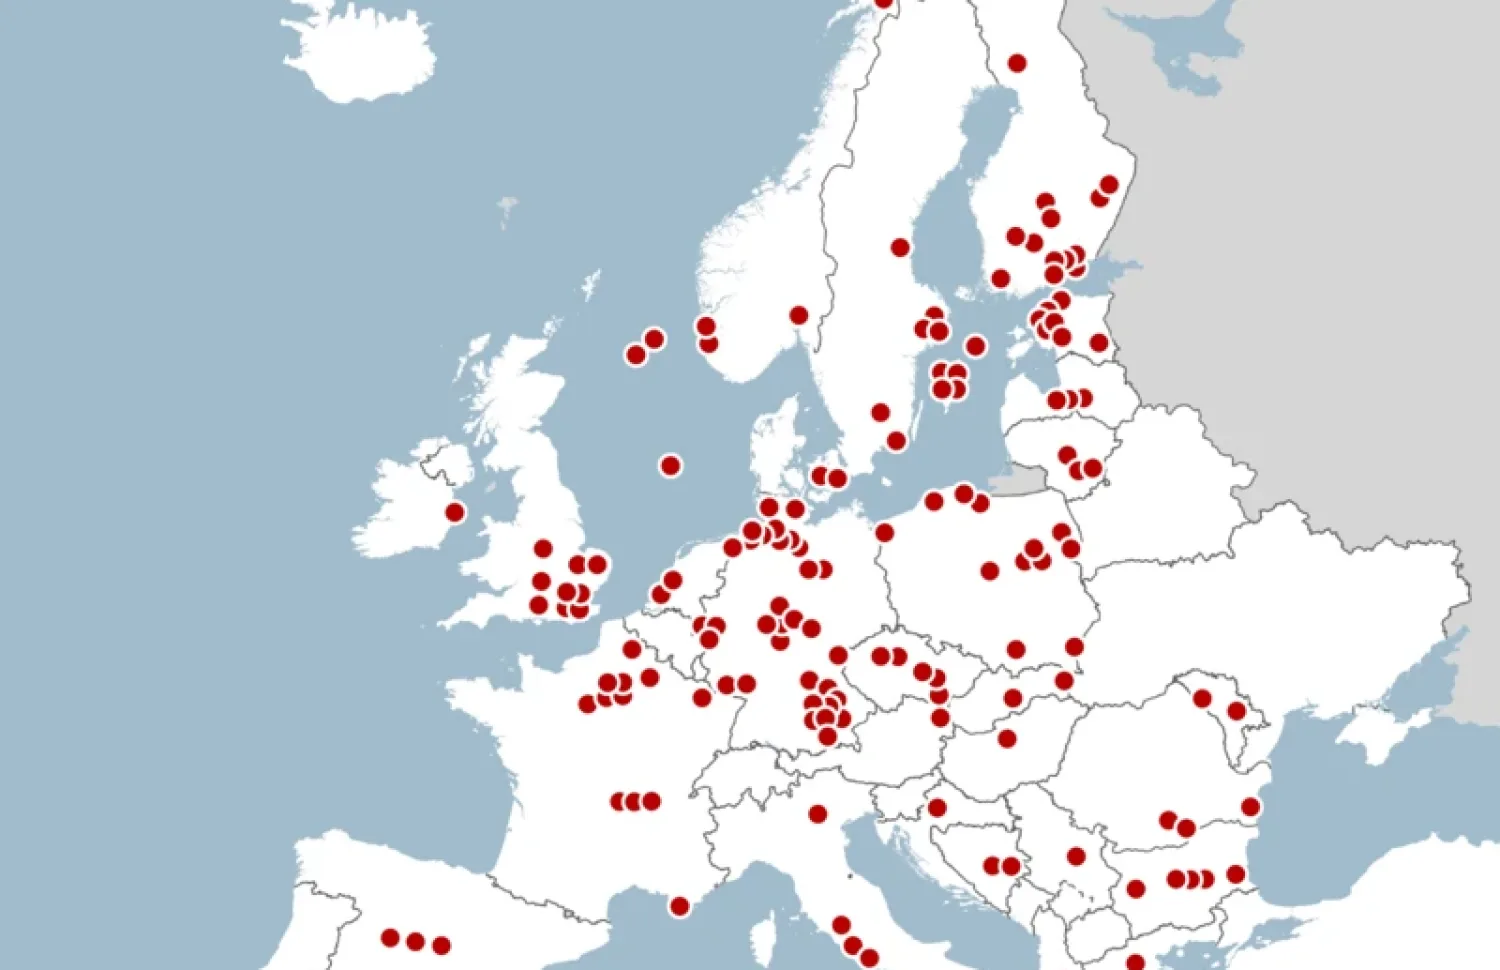
Na madrugada de 12 de outubro, cerca de 700 pontos de venda na França, entre supermercados e açougues, tiveram seus sistemas de refrigeração atacados. Segundo a procuradora de Paris, Laure Beccuau, os invasores assumiram o controle remoto dos equipamentos pela internet e iniciaram ciclos anormais e sem limite de degelo (o processo em que o aparelho aquece para derreter o gelo acumulado).
Para completar, desativaram os alertas de segurança de temperatura. O resultado foi perda de alimentos frescos e congelados, prejuízos de milhões de euros e, em alguns casos, princípios de incêndio, conforme a cobertura da Gazeta do Povo.
A parte mais perturbadora é a simplicidade da ideia. Ninguém precisou derrubar uma usina ou explodir algo. Bastou fazer o equipamento comum de uma loja trabalhar do jeito errado, silenciosamente, durante uma noite inteira.
Em novembro, incidentes parecidos foram registrados em cerca de dez outros países europeus. Segundo o Correio do Brasil, a Suécia disse que, naquele momento, não era possível afirmar se havia ligação entre os ataques. Os relatos incluem Bélgica, Estônia, Finlândia, Luxemburgo e Suécia, além da Itália.
Alertas falsos de bomba em aviões e emissoras de TV
No início de novembro, dezenas de voos na Europa foram afetados por ameaças de bomba. No dia 5, vários aviões comerciais foram desviados. Em alguns casos, caças militares foram mobilizados para acompanhar as aeronaves, e houve pousos não programados.
No dia 6, a onda chegou às redações de televisão. E-mails ameaçadores foram enviados a emissoras como a irlandesa RTE, a britânica Sky News e a búlgara Nova TV. Funcionários deixaram os prédios, mas a polícia não encontrou explosivos em nenhum caso. Uma das mensagens afirmava ter sido escrita pelo líder do grupo responsável pelos alarmes falsos em aeronaves.
É importante ser preciso aqui: até onde esses alertas foram falsos e não há confirmação pública de quem os enviou. Também não está provado que tenham relação direta com os ataques às geladeiras. Mesmo assim, o efeito prático é parecido: gerar transtorno, custo e medo.
O vazamento de dados do chanceler italiano
No sábado, 7 de novembro, o ministro das Relações Exteriores da Itália, Antonio Tajani, denunciou em comunicado que seus dados pessoais foram expostos na dark web, a parte da internet que não aparece nos buscadores comuns e onde circulam, entre outras coisas, informações roubadas. Segundo o relato, hackers buscavam dados da família dele e chegaram a oferecer recompensa em dinheiro por isso.
Tajani afirmou que os ataques contra a Itália partiram de hackers pró-Rússia, mas ressalvou que não se sabe se o governo russo está por trás. Ele pediu que a UE e o G7 reajam, se organizem e reforcem a coordenação. O ministro ligou as ameaças ao apoio italiano à Ucrânia.
Outros países reforçam a defesa
A Itália reuniu os chefes da polícia e dos serviços de inteligência para avaliar os ataques. As autoridades identificaram objetivos comuns: provocar instabilidade, espalhar medo e abalar a credibilidade das instituições. O país decidiu aumentar a vigilância dos sistemas digitais mais vulneráveis.
A Lituânia anunciou a construção de dez usinas para evitar apagões em caso de sabotagem ou ataque cibernético. É uma medida concreta, cara e reveladora: o país prefere se preparar para o pior a esperar que ele não aconteça.
Quem está por trás? O difícil problema da atribuição
Quando acontece um ataque cibernético, a pergunta mais óbvia é: quem fez? A resposta, no mundo digital, é bem menos simples do que parece. Especialistas chamam esse problema de atribuição, isto é, o trabalho de identificar de forma convincente os autores de um ataque.
Como um criminoso pode usar computadores de terceiros, esconder a origem e até imitar o estilo de outros grupos, descobrir o verdadeiro culpado pode levar meses ou anos.
A acusação francesa contra o Irã
Na segunda-feira, 9 de novembro, a França foi além da suspeita e fez uma acusação formal. O ministro Jean-Noël Barrot responsabilizou a Guarda Revolucionária do Irã. A Procuradoria de Paris apontou o grupo Shahid Kaveh, descrito como uma unidade ofensiva de operações cibernéticas ligada ao Centro Eletrônico e Cibernético da Guarda Revolucionária.
A Justiça abriu investigação e pediu mandados internacionais de prisão contra três suspeitos: o chefe do grupo e dois auxiliares. O embaixador iraniano em Paris foi convocado para um protesto formal, e Barrot prometeu pressionar por sanções em nível europeu. O Irã rejeita tudo isso e classifica as acusações como infundadas, dizendo ainda que Paris estaria apenas projetando as próprias falhas de gestão.
A própria chefe da diplomacia da União Europeia, Kaja Kallas, afirmou em Paris que os representantes do G7 acabavam de ser informados sobre a responsabilidade iraniana e que, até então, ela não conhecia essa atribuição, segundo. Em outras palavras, a conclusão francesa pegou até os parceiros de surpresa.
E a Rússia?
Enquanto isso, Tajani vê impressões digitais pró-Rússia nos ataques à Itália. O Kremlin negou qualquer envolvimento nos ataques. A diferença entre “hackers pró-Rússia” e “governo russo” é central: o primeiro grupo pode ser formado por ativistas, criminosos ou simpatizantes que agem por conta própria. O segundo implicaria responsabilidade de Estado, o que mudaria o patamar da resposta diplomática.
Há ainda uma leitura mais ampla. Segundo uma análise reproduzida pelo Correio Braziliense, a pesquisadora Emily Ferris, do centro de estudos britânico Rusi, avalia que a frequência e a escala desse tipo de ataque aumentaram desde 2022.
O uso crescente de táticas híbridas, diz ela, também seria uma resposta às dificuldades russas de obter uma vitória decisiva na Ucrânia com armas convencionais. Essa é uma interpretação de especialistas, não uma sentença definitiva sobre cada incidente de novembro.
Por que a dúvida
Acusar um país de atacar outro é um passo diplomático enorme, que pode levar a sanções, expulsão de diplomatas e, no limite, escalada militar. Por isso, governos costumam esperar provas técnicas e de inteligência antes de falar.
Quando falam, como a França fez, normalmente já têm algo sólido na mão, mas o público raramente vê essas provas. Cabe ao leitor, portanto, acompanhar o desenrolar das investigações e manter um pé atrás tanto com certezas absolutas quanto com negações automáticas.
Há também uma ironia histórica que vale mencionar. O Irã já foi alvo de um dos ataques digitais mais famosos do mundo, o worm (programa que se espalha sozinho entre computadores) Stuxnet, descoberto em 2010 e amplamente atribuído por especialistas e pela imprensa a Estados Unidos e Israel, embora sem confirmação oficial completa. Ele danificou equipamentos do programa nuclear iraniano. Isso mostra que quase todo país com capacidade tecnológica já esteve dos dois lados desse jogo.
Por que alguém atacaria uma geladeira? Entenda a “internet das coisas”
À primeira vista, sabotar geladeiras parece bobagem. Mas o alerta do diretor executivo da ENISA, a agência da União Europeia para a cibersegurança, Juhan Lepassaar, mostra que o problema é sério.
Em entrevista à agência AFP, ele resumiu: hoje foram geladeiras, amanhã podem ser roteadores, depois outros eletrodomésticos, e assim por diante. Ele cobrou do bloco europeu um aumento significativo de investimentos contra ameaças virtuais e disse que a segurança não pode ser tratada como algo secundário.
Para entender o raciocínio, é preciso conhecer a internet das coisas, ou IoT, sigla em inglês. É o nome que se dá a objetos do dia a dia conectados à internet: geladeiras que avisam quando a temperatura sobe, câmeras de segurança, lâmpadas inteligentes, termostatos, roteadores, relógios, carros.
A conveniência é enorme, mas cada objeto conectado é também uma possível porta de entrada. Muitos são fabricados com preço baixo, vendidos com senha padrão (como “admin” ou “1234”) e quase nunca recebem atualizações de segurança.
No caso dos supermercados, o alvo não era uma geladeira doméstica, e sim sistemas de refrigeração industrial, controlados remotamente. Isso nos leva a outro termo importante, tecnologia operacional (OT, em inglês).
Se a tecnologia da informação cuida de dados e computadores, a operacional controla máquinas físicas: válvulas, motores, compressores, comportas. Atacar a OT tem consequência direta no mundo real: comida estragada, fábrica parada, água sem tratamento, luz apagada.
Um exemplo clássico mostra o potencial da IoT. Em outubro de 2016, um programa malicioso chamado Mirai infectou centenas de milhares de câmeras e roteadores mal protegidos e os transformou numa rede de máquinas zumbis, chamada botnet.
Essa rede foi usada para derrubar a Dyn, empresa que presta serviços de endereçamento de sites, e vários serviços populares ficaram fora do ar nos Estados Unidos e na Europa por horas. Ninguém roubou nada. Bastou transformar aparelhos esquecidos em armas.
O que a ENISA tenta dizer, portanto, é que a superfície de ataque, ou seja, o conjunto de pontos por onde um invasor pode entrar, cresce a cada eletrodoméstico conectado. E o custo de tapar essas brechas é bem menor do que o de limpar a bagunça depois.
G7 e União Europeia: a resposta em construção
O tema entrou na pauta dos ministros das Relações Exteriores do G7, o grupo das sete democracias mais ricas do mundo, reunidos em Paris. Tajani defendeu uma resposta conjunta e sanções contra os responsáveis, e disse que a reação aos ataques estaria na declaração final do encontro.
Barrot, por sua vez, levou a atribuição ao Irã à mesa e prometeu empurrar sanções no nível europeu. Segundo a cobertura da Folha de Pernambuco, Kaja Kallas disse que o assunto estaria na pauta de uma reunião de chanceleres europeus em seguida.
As sanções, nesse contexto, vão desde punições econômicas ou diplomáticas aplicadas a pessoas, empresas ou governos a congelamento de bens, proibição de viagens, restrição a negócios. Contra hackers, elas funcionam de forma limitada, porque os alvos raramente têm contas ou patrimônio em países ocidentais. Mas servem como sinal político e podem atingir quem financia, abriga ou fornece tecnologia às operações.
Há ainda uma complicação: A guerra na Ucrânia e as tensões envolvendo o Irã também pesam na pauta do G7, e os países-membros têm interesses nem sempre idênticos. Isso torna a coordenação mais difícil do que o discurso de união sugere.
O Brasil na mira: o ataque ao Porto de Santos
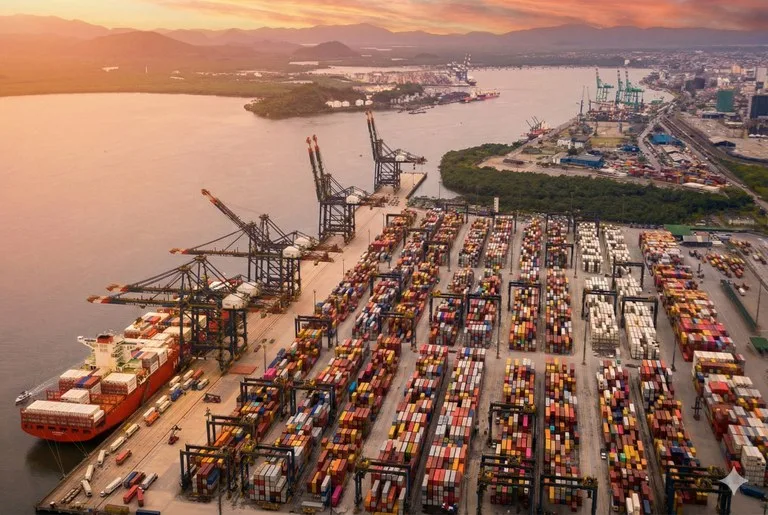
Se tudo isso parece distante, o fato mais recente do Brasil mostra que não é. A Autoridade Portuária de Santos (APS), que administra o maior porto do país, confirmou que seus sistemas foram alvo de um ataque cibernético.
Os sistemas online estão parcialmente indisponíveis desde sexta-feira, 6 de novembro, quando houve uma queda de energia elétrica. Até o momento, a APS diz que não conseguiu determinar a extensão do incidente nem se os dados foram acessados indevidamente. A prioridade é retomar o funcionamento, e depois enviar um relatório à Polícia Federal.
Na prática, o impacto apareceu na rotina. Empresas que operam no porto relataram lentidão no embarque e desembarque de cargas, em parte por causa do reforço dos procedimentos de segurança. Programações de rotas, registros de chegada de navios e faturamento passaram a ser feitos manualmente.
A internet e a telefonia foram restabelecidas na segunda-feira, 9, após três dias fora do ar, mas o site do porto e outros sistemas internos continuavam indisponíveis.
O quadro, porém, tem nuances. A APS afirma que as operações portuárias seguem normalmente e que não há risco de paralisação, com entradas e saídas de navios e acessos terrestres mantidos. A Santos Brasil, um dos grandes terminais, disse que o ataque ficou restrito à autoridade portuária.
A BTP, outro terminal, informou não ter registrado problemas. A Abratec, associação dos terminais de contêineres, explica que os terminais usam um sistema independente do sistema da APS: há trocas automáticas de informações entre eles, mas cada um preserva sua autonomia. É uma boa ilustração de por que separar sistemas ajuda a conter o dano.
Para manter os serviços, a APS adotou procedimentos de contingência, incluindo o uso do Porto Sem Papel, sistema federal de troca de informações e documentos entre órgãos públicos e empresas do setor.
Além disso, a Comissão Estadual de Segurança Pública nos Portos (Cesportos-SP) elevou o nível de proteção do complexo portuário para o nível 2 no domingo, 8. Essa escala segue o ISPS Code, um código internacional de proteção de navios e instalações portuárias, e vai de 1 (normal) a 3 (excepcional). No nível 2, o rigor nos controles de acesso aos terminais aumenta.
No lado das autoridades, a assessoria da Polícia Federal informou que aguarda a documentação da APS, incluindo um pedido formal de abertura de investigação, e que até então não havia inquérito instaurado na unidade.
A Agência Nacional de Proteção de Dados (ANPD), órgão que fiscaliza o cumprimento da lei brasileira de proteção de dados pessoais, disse estar verificando as medidas tomadas pela APS, em especial as de transparência e de redução de possíveis danos aos titulares dos dados, isto é, às pessoas cujas informações podem ter sido expostas.
Existe ligação com o grupo n0n? Ainda não se sabe
Em 12 de outubro, um grupo hacker identificado como n0n publicou na dark web cobranças de resgate em bitcoins dirigidas a 38 empresas de transporte marítimo, com menções ao Porto de Santos.
Não há confirmação oficial de que esse vazamento tenha relação direta com a falha desta semana. A empresa de segurança SOCRadar descreve o n0n como uma quadrilha especializada em extorsão assistida por inteligência artificial.
Segundo a descrição, o grupo usa agentes autônomos, programas que trabalham sozinhos, para encontrar brechas e exfiltrar dados e tirá-las do ambiente da vítima. Como o código de programação fica todo em inglês, não dá para deduzir de que país o grupo opera.
Também em outubro, a Exame relatou que operações de empresas como Santos Brasil, Portonave e Superterminais entraram no radar de incidentes de segurança, sob suspeita de um ataque originado em um fornecedor de tecnologia, a CyberLogitec.
Isso se chama ataque à cadeia de suprimentos: em vez de invadir diretamente uma empresa bem protegida, o criminoso entra por um fornecedor menos vigiado que presta serviço a muita gente. É como assaltar o síndico para ter a chave de todos os apartamentos.
De Itaipu a Santos: Por que a infraestrutura crítica preocupa tanto
Use a imaginação por um instante: o que acontece quando o alvo deixa de ser um e-mail corporativo e passa a ser a usina que fornece energia ao país? É essa a pergunta que muitos especialistas colocam no centro do debate. O termo infraestrutura crítica designa aquilo de que a sociedade depende para funcionar: energia, água e saneamento, transporte, portos, telecomunicações, saúde, abastecimento.
Segundo o Panorama de Ameaças da Kaspersky, apresentado durante a Cyber Security Week, na Bahia, o setor governamental foi o alvo corporativo mais visado no Brasil no biênio 2025/2026, com 26,5% dos ataques bloqueados.
Em seguida vieram as indústrias de manufatura de processo, aquelas que produzem de forma contínua, como química e alimentos, com 11,38%, e transporte e armazenagem, com 2,57%. Instalações de energia e utilidades também aparecem entre as ameaças diárias.
Cláudio Martinelli, diretor-geral da Kaspersky para as Américas, afirma que as forças de defesa brasileiras têm consciência do risco, mas que as ações preventivas ainda são insuficientes. Ele cita a usina de Itaipu como exemplo: segundo documentos da própria Itaipu Binacional, como o Relatório Anual de 2023 e a cartilha Itaipu em Números, de 2024, a usina responde sozinha por cerca de 10% de todo o abastecimento de energia elétrica do mercado brasileiro.
O executivo teme um efeito dominó, em que a falha de uma peça derruba as seguintes, comprometendo a distribuição de energia em várias regiões. Vale ressaltar que isso é um alerta sobre risco, não a descrição de um ataque que tenha ocorrido.
A Kaspersky também diz que a América Latina virou palco de disputas de poder entre nações. Segundo a empresa, países como China e Coreia do Norte atuam na região por meio de grupos cibernéticos estatais, com espionagem tecnológica e mapeamento de redes críticas.
O pesquisador sênior Lisandro Ubiedo resume a ideia com uma imagem forte: o poder cinético, ou seja, bombas e armas, é apenas a parte visível desse tipo de guerra, enquanto a guerra cibernética corre em paralelo e a infraestrutura da região é mapeada em silêncio todos os dias.
Ransomware e inteligência artificial: o crime ficou mais barato e mais global
Nem todo ataque é guerra híbrida. Boa parte é crime comum, movido a dinheiro. O principal método se chama ransomware: o criminoso invade o sistema de uma organização, bloqueia o acesso aos arquivos (ou ao próprio sistema) e exige um resgate para liberar, quase sempre em criptomoeda. Em muitos casos, ele também copia os dados e ameaça divulgá-los, o que se chama dupla extorsão.
Um relatório da empresa de segurança Trellix aponta que, entre abril e setembro de 2026, o volume de ransomwares subiu 67% em comparação com o mesmo período de 2025. Transporte, logística e telecomunicações, setores muito sensíveis a qualquer interrupção, respondem por mais de 50% das campanhas detectadas.
A lógica é cruel: quanto mais urgente é voltar a operar, maior a pressão para pagar. Por isso, ataques a infraestruturas críticas, como saneamento, energia e abastecimento, costumam estar associados a pedidos de resgate mais altos.
Os principais relatórios de cibersegurança do ano indicam ainda que a IA generativa, tecnologia que cria textos, imagens e códigos a partir de instruções, acabou com a barreira do idioma e ajudou a globalizar as organizações criminosas.
Antes, um golpe em português exigia alguém que escrevesse bem em português; hoje, qualquer quadrilha produz mensagens convincentes em qualquer língua, e pode automatizar partes do ataque, como no caso do n0n descrito acima.
Lições do passado: o que já vimos acontecer
A história recente é uma boa professora. Quatro episódios ajudam a medir o que está em jogo.
Ucrânia, dezembro de 2015. Hackers invadiram empresas de distribuição de energia e desligaram subestações à distância, deixando centenas de milhares de pessoas sem luz em pleno inverno. O ataque foi atribuído por governos e empresas de segurança a um grupo ligado à Rússia. Foi o primeiro apagão causado por hackers amplamente documentado e mostrou que a rede elétrica podia ser alvo.
NotPetya, junho de 2017. Um programa que parecia ransomware, mas na prática destruía dados sem possibilidade de recuperação, começou na Ucrânia por meio da atualização de um software contábil e se espalhou pelo mundo. A gigante dinamarquesa do transporte marítimo Maersk estimou prejuízos de até 300 milhões de dólares, e seus portos pararam por dias. É um exemplo de ataque à cadeia de suprimentos e de como um conflito regional pode transbordar. Governos ocidentais atribuíram a ação à inteligência militar russa, e Moscou negou.
Colonial Pipeline, maio de 2021. Um ataque de ransomware levou a maior operadora de oleodutos de combustível da costa leste dos Estados Unidos a interromper preventivamente suas operações. Houve corrida aos postos e desabastecimento em várias regiões. A empresa pagou cerca de 4,4 milhões de dólares em resgate, parte do qual foi depois recuperada pelas autoridades americanas. O interessante é que os invasores não atacaram o sistema que controla o oleoduto; a empresa parou por medo de o problema se espalhar. Ou seja, o medo já é o meio caminho do estrago.
Apagão global de julho de 2024. Esse não foi ataque, e vale a correção, porque o episódio costuma ser lembrado como “apagão cibernético”. Uma atualização defeituosa de um software de segurança da empresa CrowdStrike fez milhões de computadores com Windows travarem, afetando companhias aéreas, hospitais e bancos em vários países. A lição é que, mesmo sem nenhum hacker, a dependência concentrada de poucas tecnologias já é um risco enorme. Imagine o que alguém mal-intencionado faria com uma brecha parecida.
O fio condutor desses casos é sempre o mesmo: sistemas digitais comandam coisas físicas, e uma falha no mundo virtual vira fila, falta de produto ou escuridão no mundo real.
O medo como arma: Por que isso importa politicamente
Um ponto que o professor de Relações Internacionais da UFPB Augusto Teixeira levanta é o objetivo político por trás da onda de incidentes. Para ele, há uma tentativa de intimidar a população europeia e forçar o continente a mudar sua política externa.
O contexto, diz, é o da chamada “fadiga da guerra”: vários países europeus e suas opiniões públicas têm receio de continuar apoiando a Ucrânia e, no caso do Irã, embora a Europa não esteja envolvida diretamente, ela sofre os custos econômicos daquele conflito. Para o professor, uma situação como essa é um elemento explosivo dentro desse cenário.
Traduzindo: quando as pessoas já estão cansadas e preocupadas com o custo de vida, uma sequência de sustos (comida perdida, viagens canceladas, dados vazados) pode aumentar a pressão para que o governo mude de rumo.
É por isso que as autoridades italianas listaram como objetivos comuns dos ataques provocar instabilidade, espalhar medo e abalar a credibilidade das instituições. A arma, nesse caso, não é a destruição em si, mas a sensação de que o Estado não consegue proteger o cotidiano do povo.
Essa é uma leitura de especialistas, e há quem ache o conceito de guerra híbrida amplo demais, usado às vezes para rotular qualquer coisa. Ainda assim, mesmo quem discorda do rótulo costuma concordar que os riscos práticos são reais.
Como se proteger: o que governos, empresas e cidadãos podem fazer
Nenhum conselho elimina o risco, mas algumas medidas reduzem bastante os danos. Para governos e empresas que operam serviços essenciais, as mais citadas por especialistas são:
- Segmentar redes, isto é, separar os sistemas para que a invasão de um não contamine os demais, como a independência entre terminais e autoridade em Santos.
- Manter backups offline, cópias de segurança desconectadas da rede, que o criminoso não consegue apagar.
- Ter um plano de contingência ensaiado, capaz de manter a operação em modo manual por alguns dias.
- Exigir segurança de fornecedores, já que a porta de entrada costuma ser o elo mais fraco da cadeia.
Para cada um de nós, o básico bem feito já ajuda muito. Troque as senhas de fábrica de roteadores, câmeras e outros aparelhos conectados. Mantenha tudo atualizado. Ative a verificação em duas etapas nas contas importantes. Desconfie de mensagens urgentes, mesmo que estejam bem escritas, porque a IA tornou o golpe mais convincente. E lembre que seu risco individual de ser alvo de um ataque estatal é baixo, mas seus aparelhos mal protegidos podem ser usados por criminosos como ponte, como aconteceu no caso do Mirai.
Para o Estado, a recomendação de quem acompanha o tema é investir em preparação antes do problema. O diretor da ENISA fez exatamente esse apelo, ao dizer que a segurança não pode ser algo secundário.
Perguntas frequentes
Guerra híbrida é a mesma coisa que guerra cibernética?
Não. A guerra cibernética é uma das partes. A guerra híbrida mistura ataques digitais com desinformação, sabotagem, pressão econômica e diplomática, e muitas vezes com força militar disfarçada.
Os alertas falsos de bomba têm a ver com hackers?
Não há comprovação pública dessa ligação. As ameaças chegaram por mensagens eletrônicas e eram falsas, mas as reportagens consultadas não apontam um autor confirmado. O que existe é a preocupação das autoridades com um padrão de episódios simultâneos.
O Porto de Santos parou?
Segundo a autoridade portuária, não. Os serviços continuam, em parte por meios alternativos, e entradas e saídas de navios e acessos terrestres foram mantidos. Empresas do porto relatam lentidão e processos manuais.
Um ataque pode derrubar a energia no Brasil?
Especialistas alertam que o risco existe, sobretudo pela dependência de usinas como Itaipu, e que a preparação ainda é insuficiente. Mas nenhuma das fontes consultadas relata um apagão causado por ataque no país. É um cenário de risco, não um fato.
Preciso me preocupar com a geladeira de casa?
O alvo na França foram sistemas industriais de supermercados, e a chance de alguém atacar especificamente a sua casa é pequena. Mesmo assim, trocar senhas padrão e manter os aparelhos atualizados é uma boa prática, para não virar peça de uma botnet.
Um alerta
O que a Europa vive hoje mistura fatos comprovados (os supermercados sabotados, os alertas falsos, o vazamento de dados de um ministro), acusações formais ainda em disputa (a atribuição francesa ao Irã, a suspeita italiana sobre hackers pró-Rússia) e perguntas em aberto (quem está por trás de cada episódio e se existe um plano único). Chamar tudo isso de guerra híbrida é uma leitura política legítima, mas não a única.
Seja qual for o rótulo, a lição prática é clara. Cada vez mais, aquilo que dá conforto ao dia a dia, como comida na prateleira, voo no horário, luz acesa e porto funcionando, depende de sistemas conectados. Protegê-los é um assunto de segurança nacional, mas também de rotina de empresa e de hábito pessoal. O medo é justamente a ferramenta de quem ataca; informação confiável, prevenção e planejamento são o melhor antivírus contra ele.